Брандмауэр, fail2ban и антивирус
Начало работы
Веб-сервер
Сервисы
Безопасность
Утилиты
Система
Ещё
Где в панели: Меню → Безопасность → Брандмауэр (только администратор)
В статье
Порты
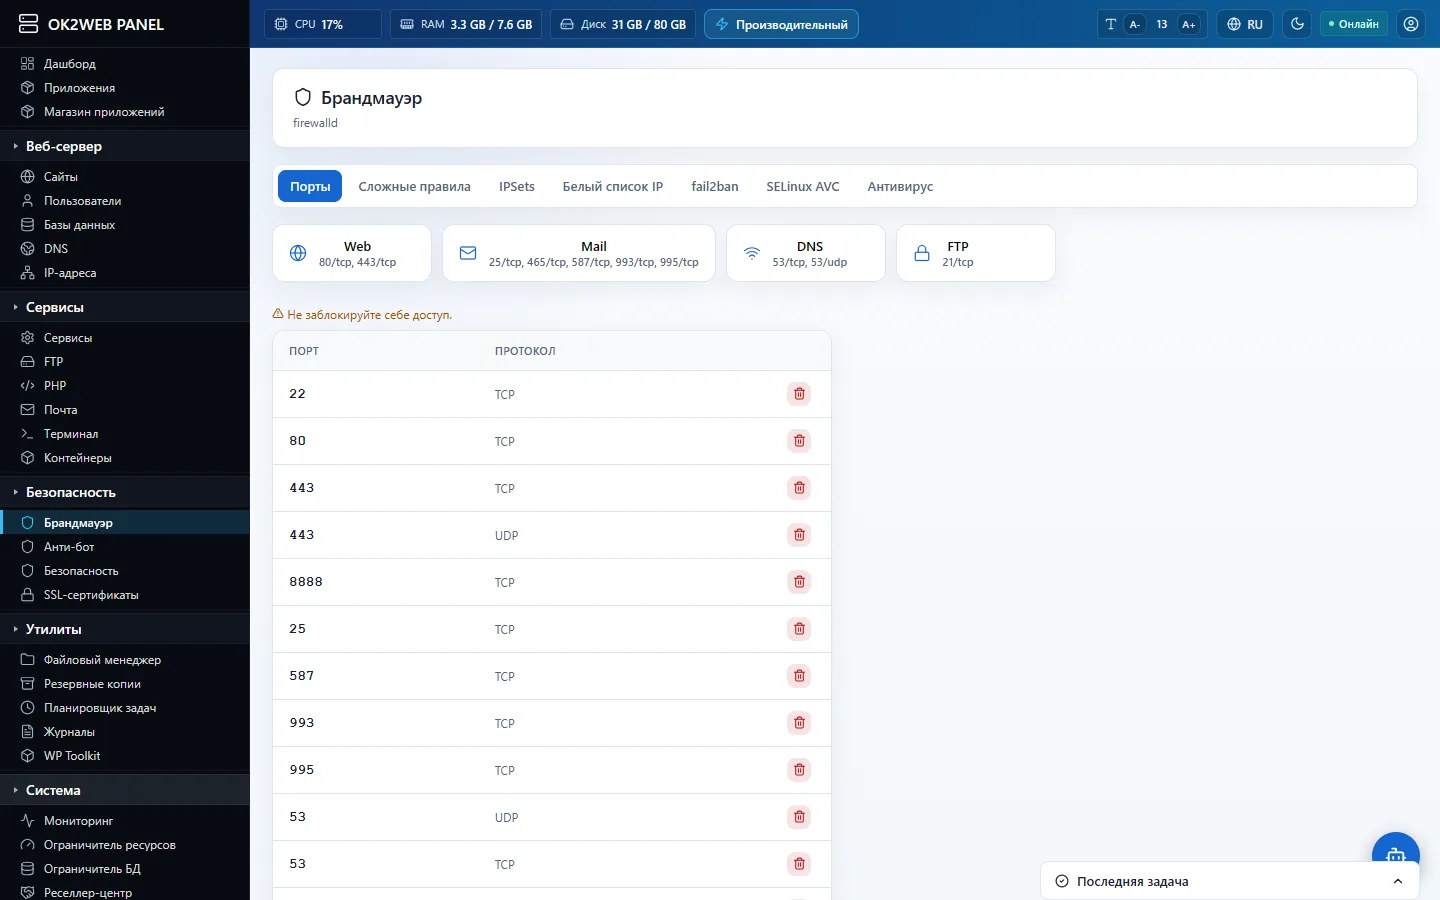
Порты: готовые наборы Web, Mail, DNS, FTP и список открытых портов.
Открыть порт для приложения
- Вкладка «Порты»: введите порт, например
8080, и протокол (tcp/udp). - Нажмите «Открыть». Для типовых служб есть готовые наборы: Web (80, 443), Mail (25, 465, 587, 993, 995), DNS (53), FTP (21).
- Ненужный порт закрывается кнопкой «Удалить» в его строке.
Сложные правила и IPSets
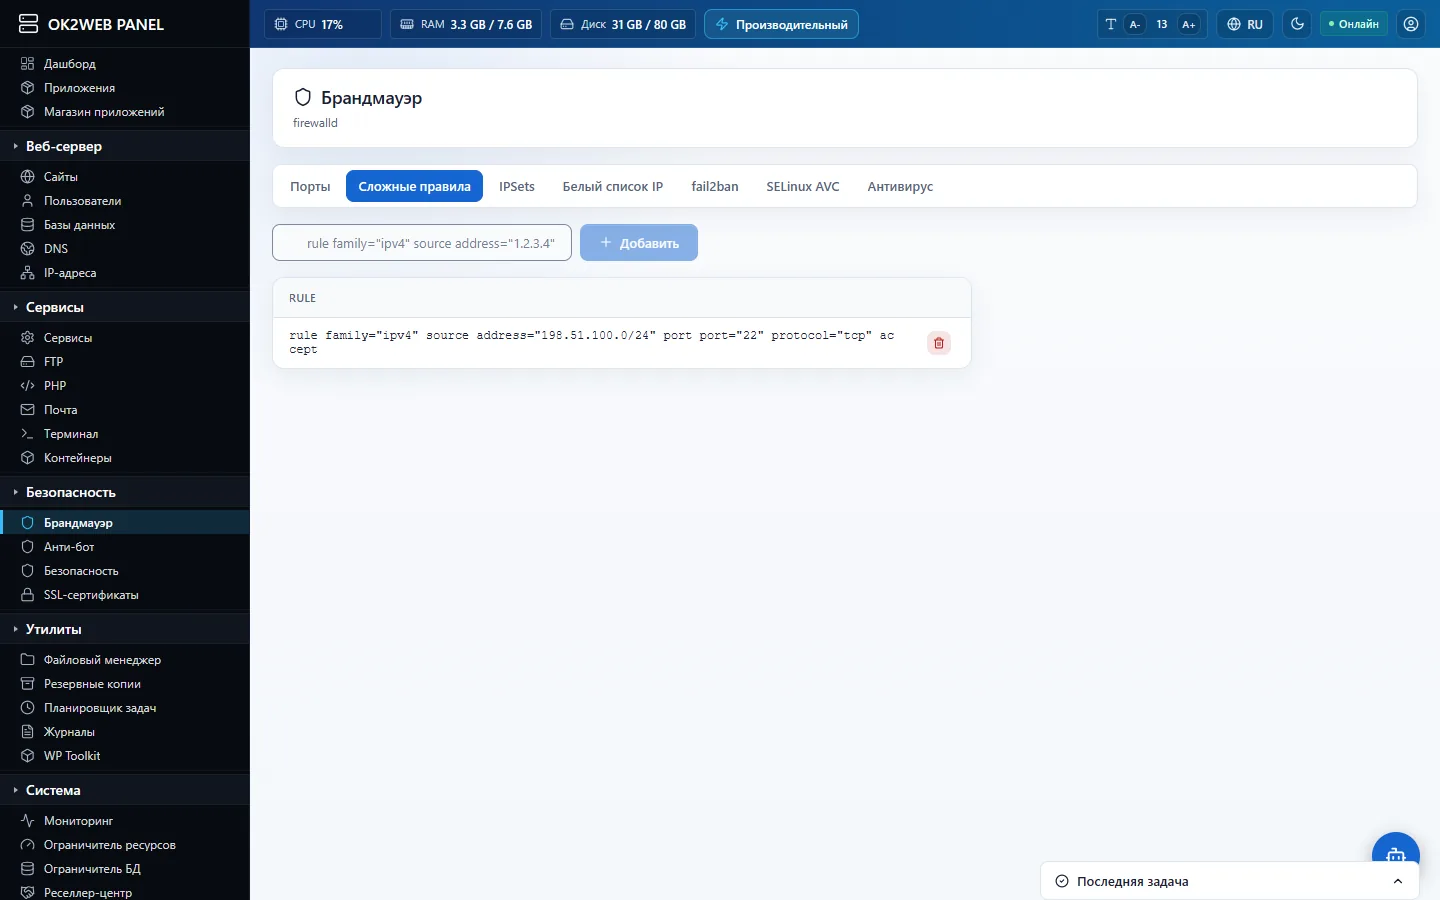
Сложные правила firewalld.
Сложные правила (rich rules) — например, разрешить SSH только с адресов офиса: rule family="ipv4" source address="198.51.100.0/24" port port="22" protocol="tcp" accept. IPSets — списки адресов для массовой блокировки: создайте набор и добавляйте в него IP и подсети.
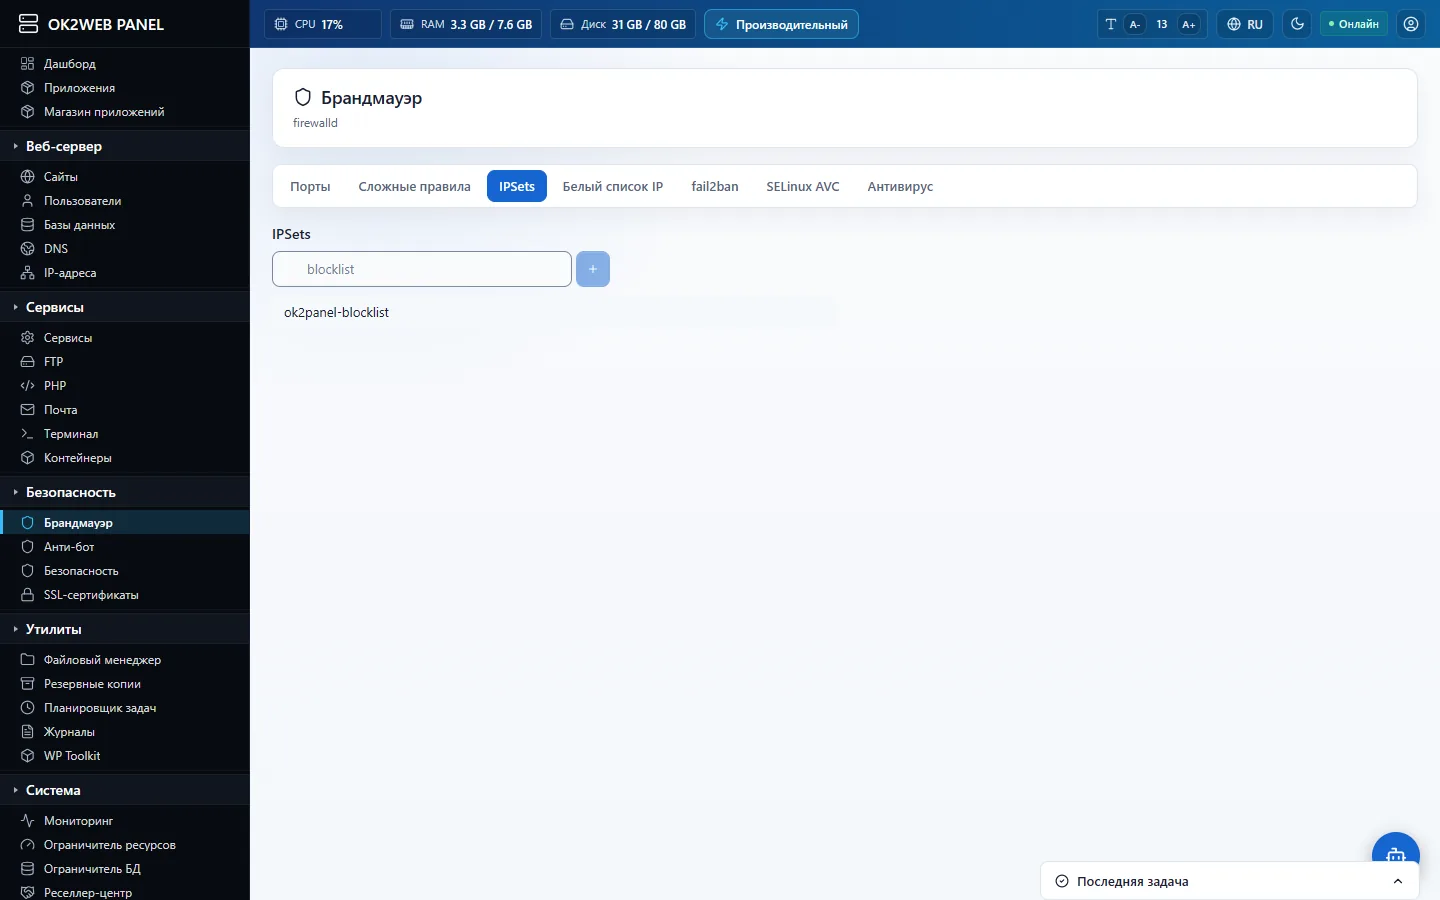
IPSets: списки адресов.
Белый список IP для панели
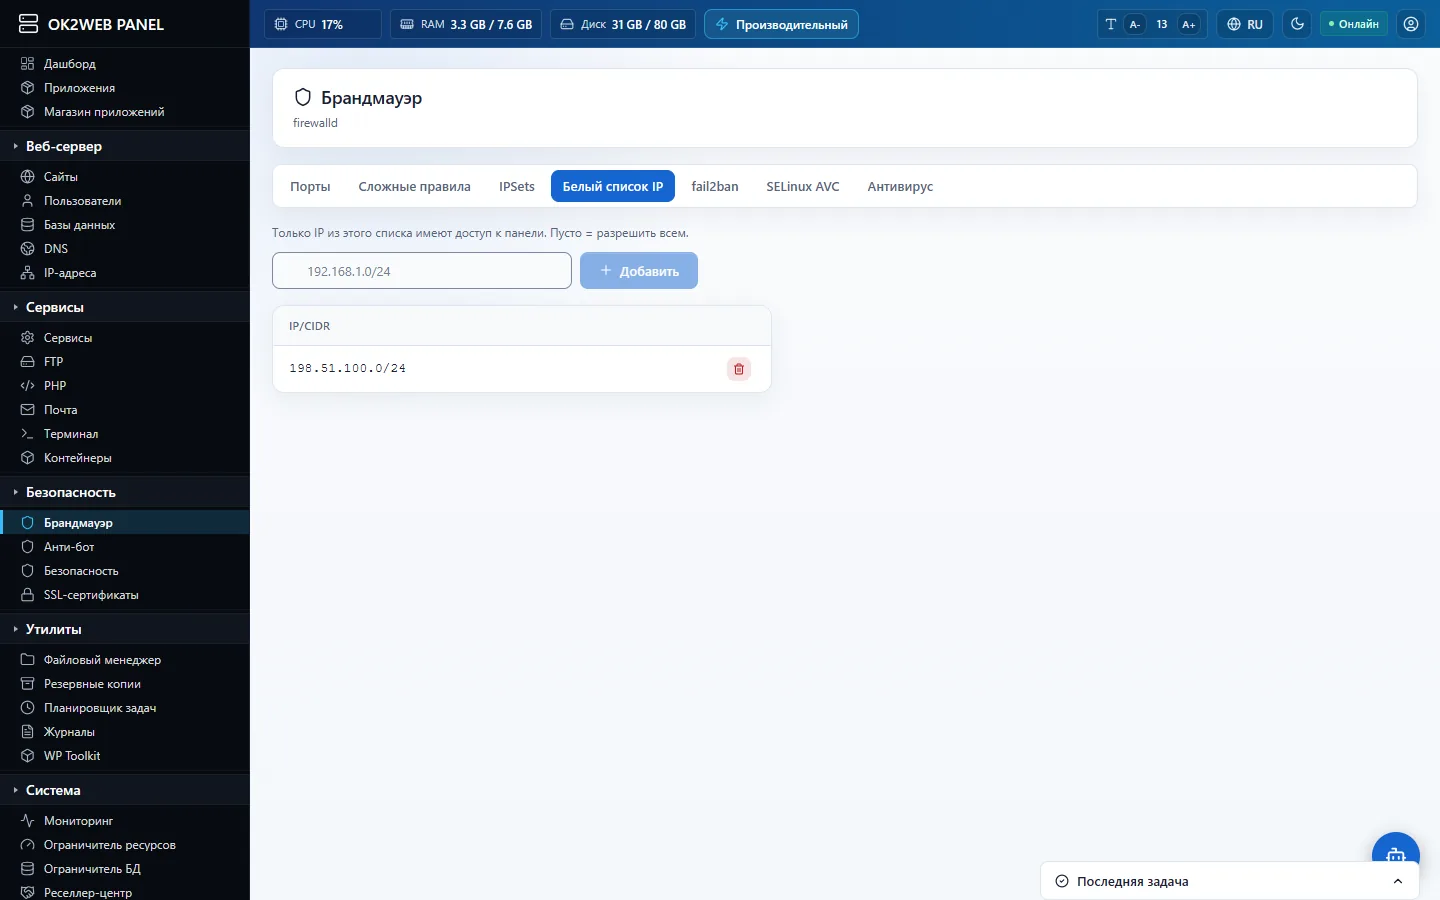
Белый список: панель открывается только с этих адресов.
Если указать адреса (по одному или подсетью), страница входа в панель будет открываться только с них. Пустой список — вход с любых адресов. Самая сильная защита от подбора пароля, если у вас постоянный IP или VPN.
fail2ban
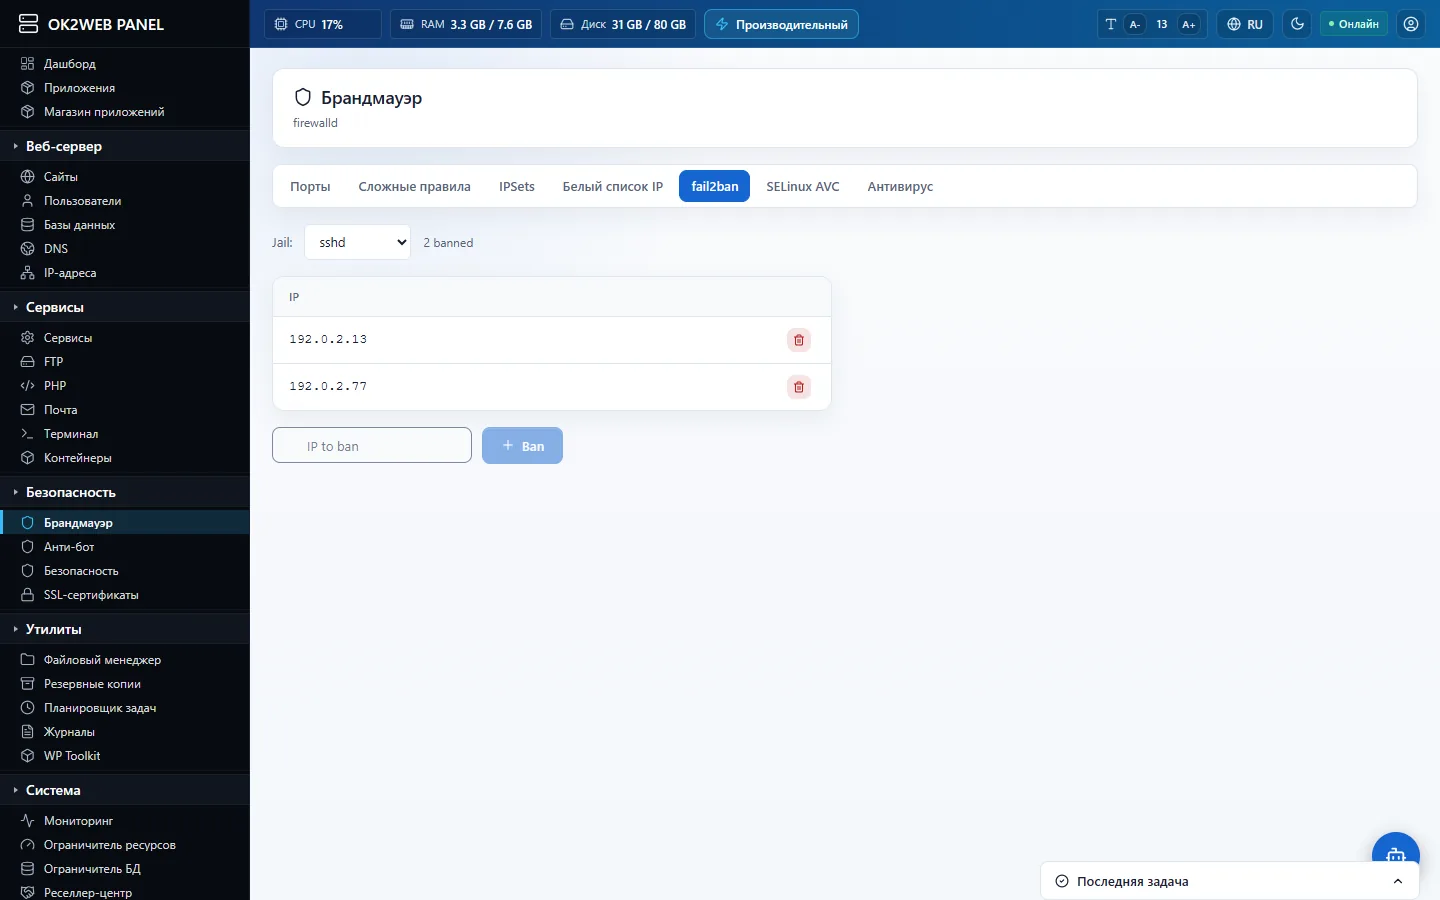
fail2ban: «тюрьмы» и заблокированные адреса.
fail2ban блокирует адреса, которые подбирают пароли к SSH, панели и почте. Выберите «тюрьму» (sshd, ok2panel, postfix-sasl, dovecot), чтобы увидеть заблокированные адреса; свой адрес, попавший в блокировку по ошибке, разблокируйте кнопкой рядом с ним.
Антивирус ClamAV и SELinux
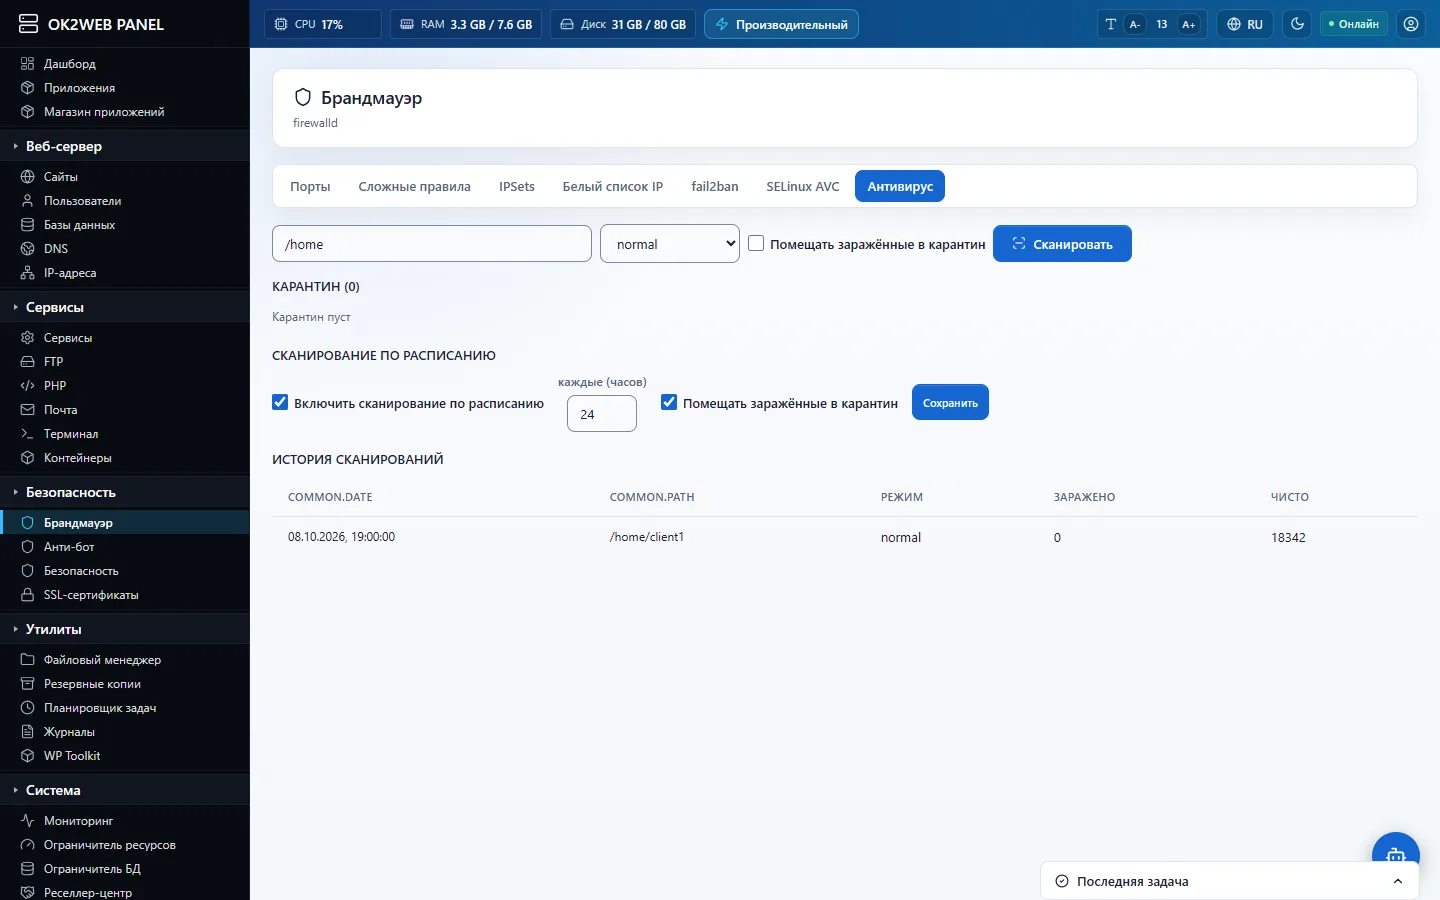
Антивирус: проверка пути, карантин, расписание проверок.
Проверить сайты на вирусы
- Вкладка «Антивирус»: путь
/home(все аккаунты) или папка сайта. - Режим: обычный; отметьте «Помещать заражённые в карантин».
- Нажмите «Сканировать». Найденные файлы появятся в карантине — их можно восстановить, если это ложное срабатывание.
- Включите «Сканирование по расписанию», например каждые 24 часа.
ClamAV ставится в «Приложениях». Вкладка «SELinux AVC» показывает, что заблокировал SELinux, — полезно, если служба не может прочитать файл.