Безопасность
Security Guard: сканер и защита в реальном времени
Security Guard ищет то, что пропускает обычный антивирус: веб-шеллы, обфусцированный PHP, JS-скиммеры на страницах оплаты, подмену .htaccess. Агент реального времени замечает вредоносный файл в момент записи и показывает, какой процесс и какой запрос его создали.
Начало работы
Веб-сервер
Сервисы
Безопасность
Утилиты
Система
Ещё
Где в панели: Меню → Безопасность → Безопасность (модуль Antivirus Pro, тариф Pro)
В статье
Обзор и сканирование
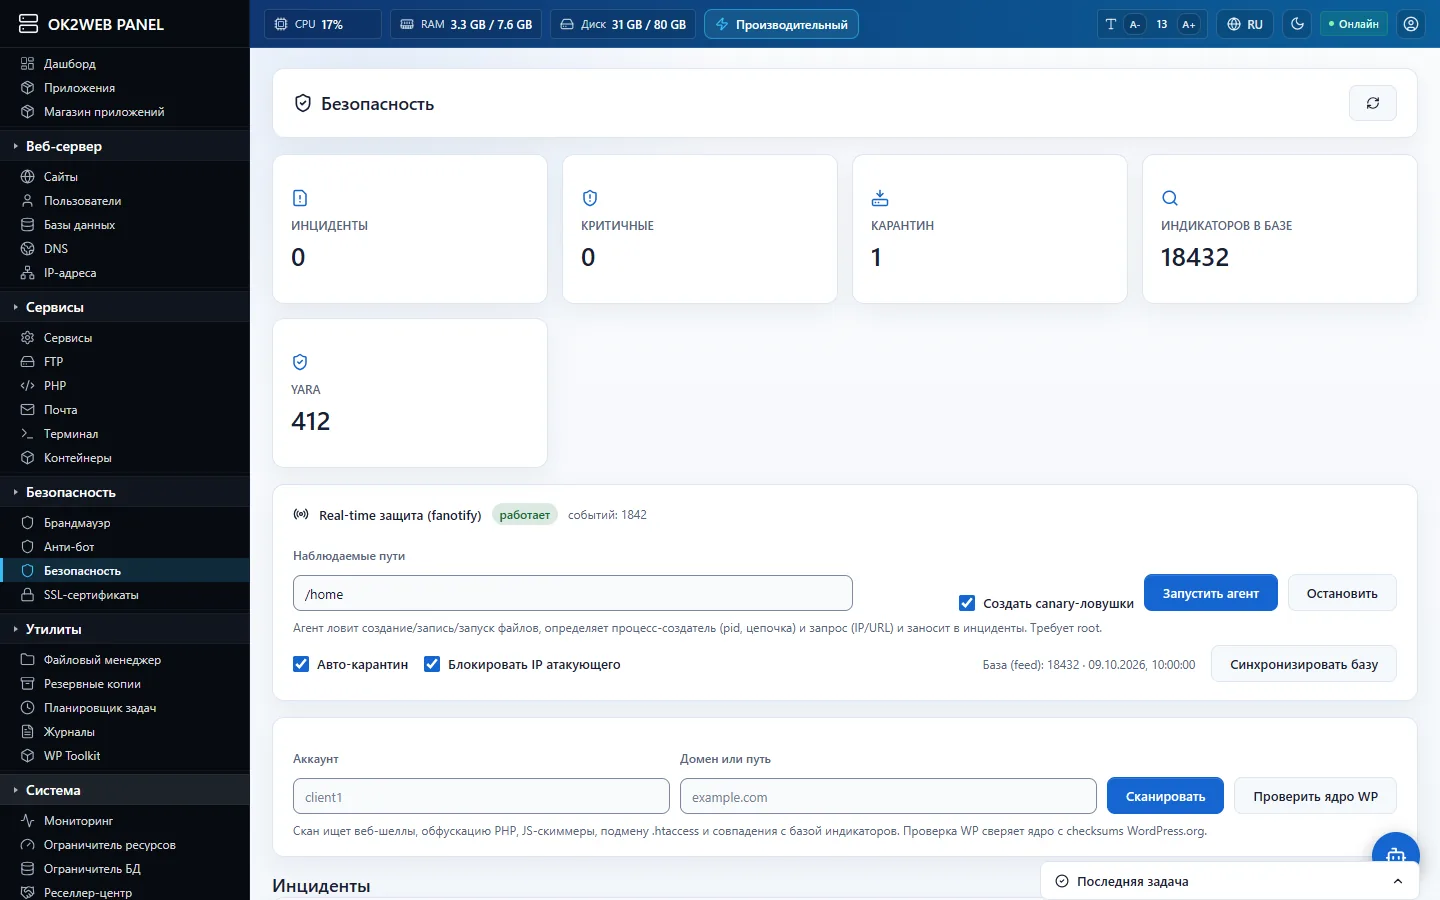
Security Guard: инциденты, критичные, карантин, база индикаторов, сканирование.
Проверить аккаунт или сайт
- Укажите аккаунт или домен/путь.
- Нажмите «Сканировать» — в результатах будут важность, тип угрозы, путь и что найдено.
- Для WordPress нажмите «Проверить ядро WP» — файлы ядра сверяются с контрольными суммами WordPress.org.
Инциденты и карантин
Каждая находка становится инцидентом. Действия: «В карантин» (файл перемещается и перестаёт работать), «Пометить устранённым», «Ложное срабатывание» (файл попадёт в белый список). Из карантина файл можно восстановить или удалить.
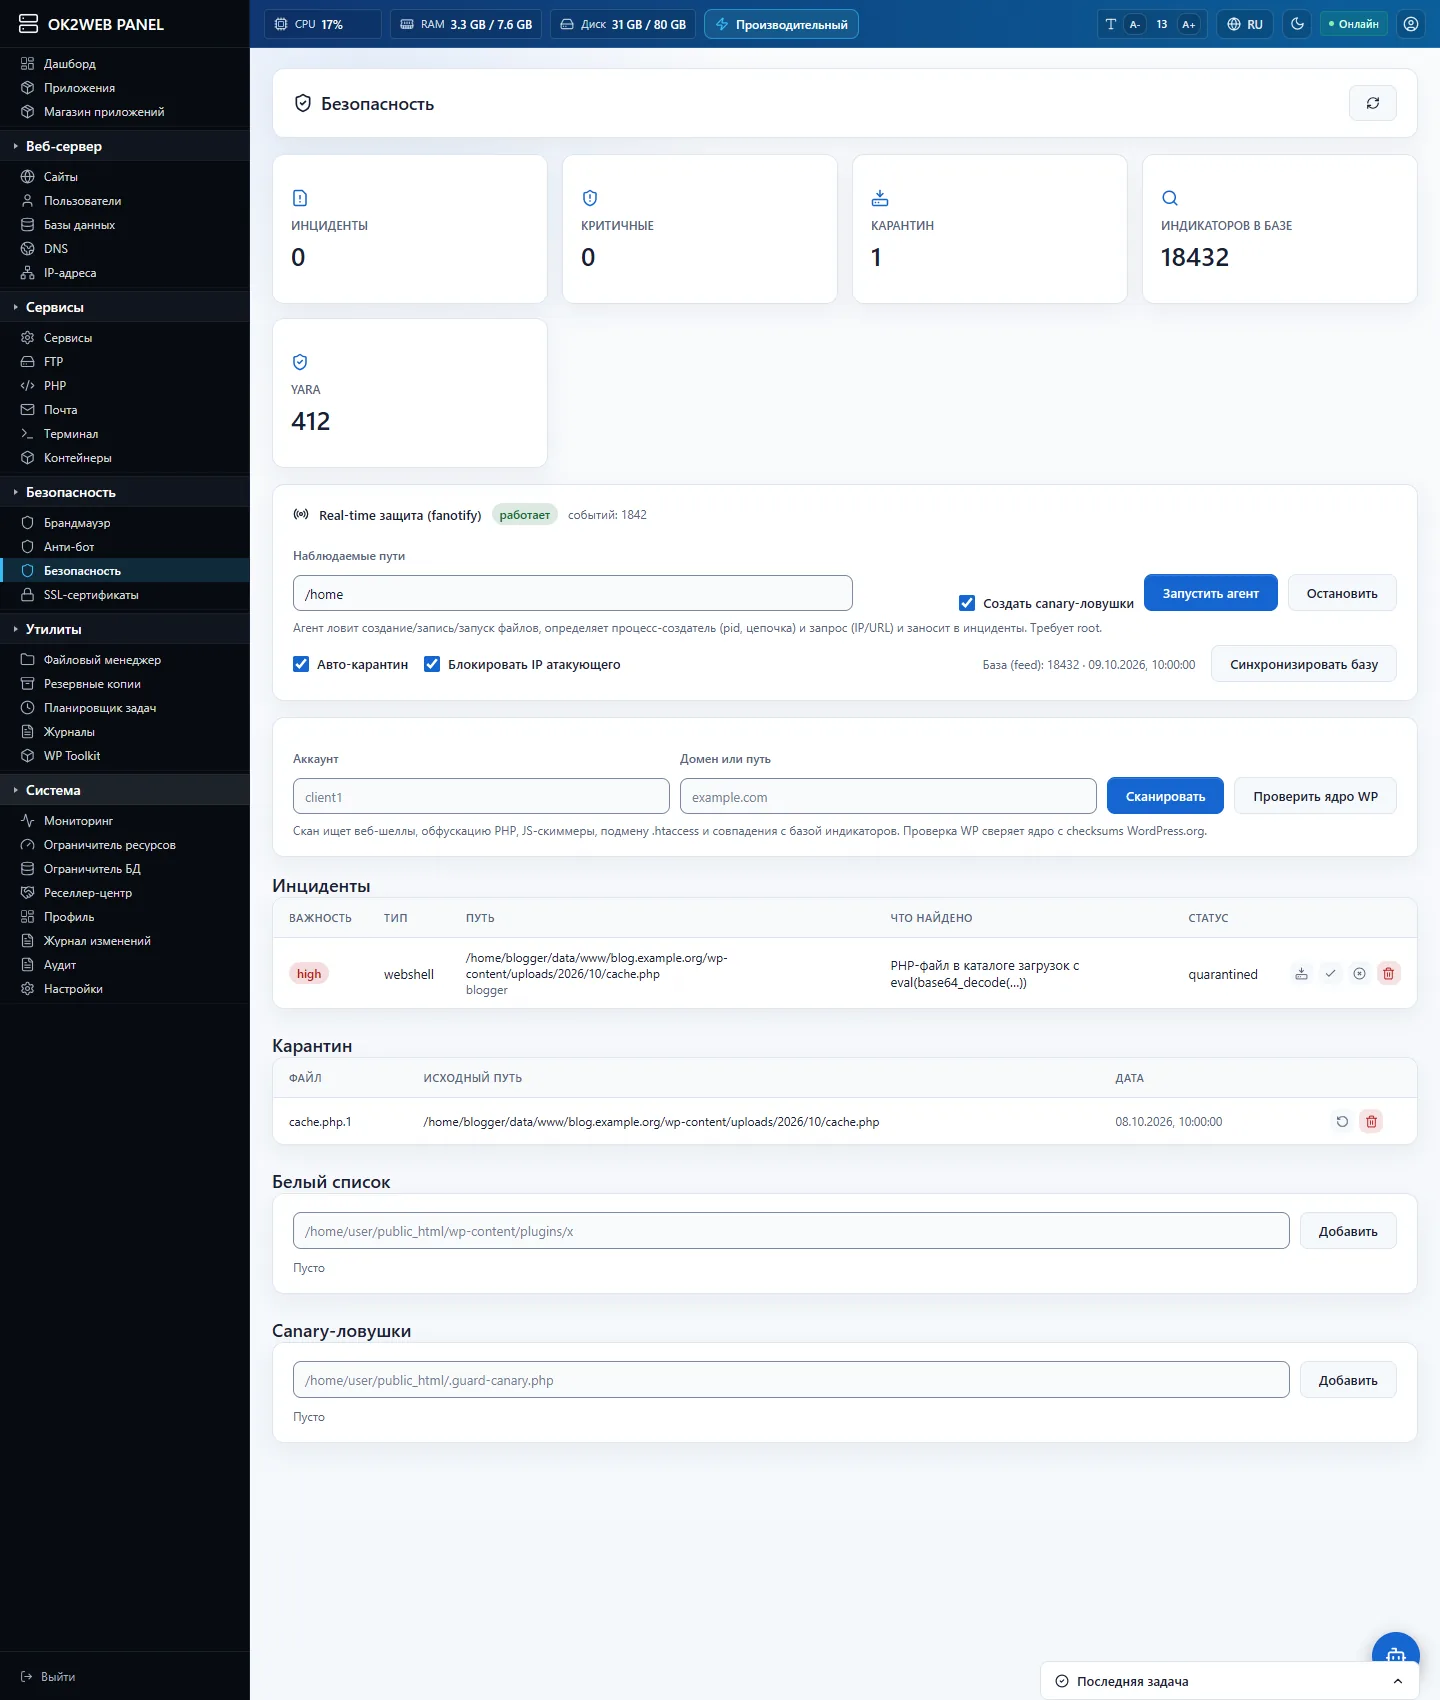
Инциденты, карантин, белый список и настройки агента.
Защита в реальном времени
Запустить агент
- Укажите наблюдаемые пути (обычно
/home). - Отметьте «Создать canary-ловушки» — файлы-приманки, изменение которых сразу выдаёт атаку.
- Нажмите «Запустить агент». Включите «Авто-карантин» и «Блокировать IP атакующего».
«Синхронизировать базу» обновляет базу индикаторов угроз с сервера Ok2panel.